本文定位:面向有跨国互访需求的企业,讨论"私有双向中转通道"的架构设计——源站保护、传输选型与信任边界。本文是企业组网与安全架构科普,不构成规避任何监管或审查系统的方案;涉及跨境联网与数据流动,请按业务所在地与经营地的适用要求进行合规评估。
先说结论:先划清三个边界,再谈"私有"和"隐藏"
简短回答:一条安全的跨国双向中转通道,关键不在"用了什么黑科技协议",而在三个边界的清晰程度——连接方向(谁向谁建立连接)、加密终止点(TLS 在哪里终止、谁能看到明文)、授权边界(谁可以访问哪个资源)。把这三个问题回答清楚,"私有""隐藏源站"就只是工程实现;回答不清楚,再复杂的协议也是纸糊的。
先统一三个术语,避免常见的概念混淆:
- "双向":本文定义为企业两端均可发起经过授权的业务访问——A 地团队访问 B 地的服务,B 地团队也访问 A 地的服务,两个方向分别定义资源、身份和权限。注意:连接器之间建立了隧道,不自动等于"双向业务访问"——仍须逐项配置服务发布、目标映射与访问策略;
- "源站物理 IP":更准确的说法是源站公网地址。IP 地址是网络层标识,不等于服务器的物理位置;本文讨论的是"不在公网暴露源站地址",不是"隐藏物理位置";
- "私有":指通道为企业自用、访问受控,不自动等于专用物理线路,更不自动等于安全或合规——安全靠架构,合规靠评估。
主架构:两端连接器 + 受控中继
跨国场景下的常见架构可以抽象为:
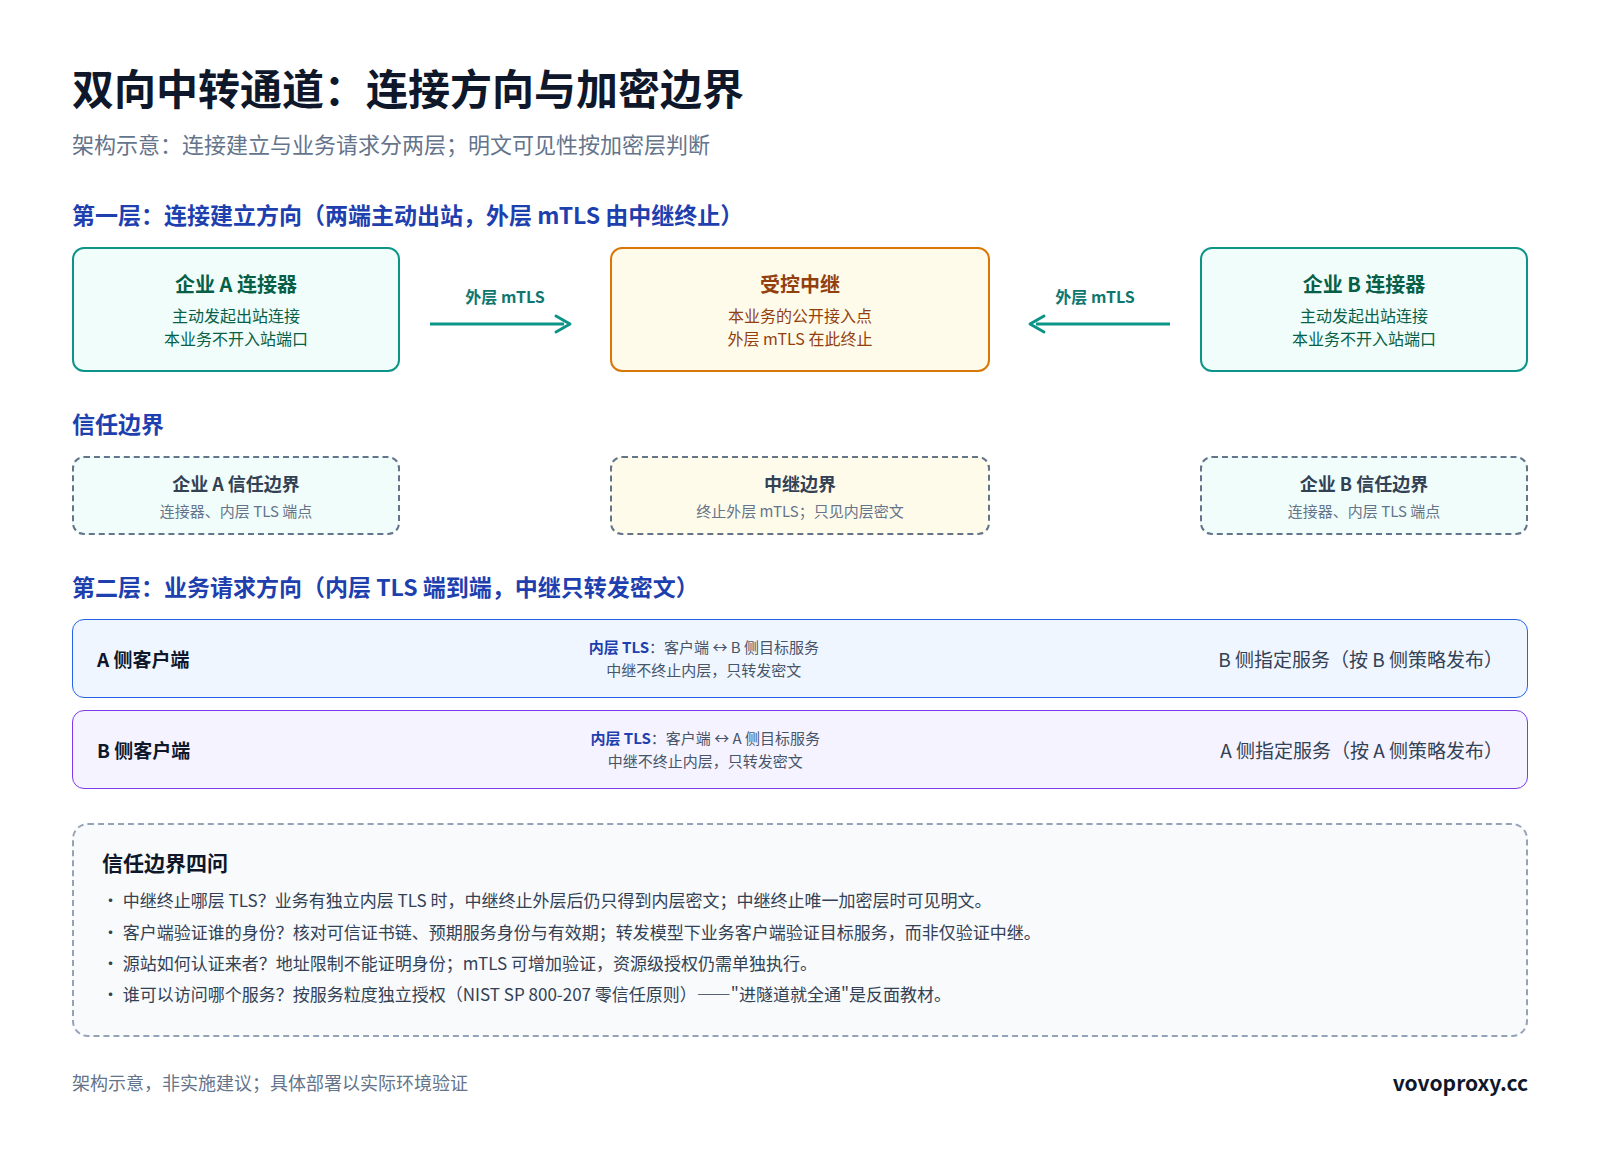
企业 A(连接器)──建立连接──▶ 受控中继 ◀──建立连接── 企业 B(连接器)

获授权业务:A → B 的指定服务(按 B 侧策略发布)
获授权业务:B → A 的指定服务(按 A 侧策略发布)
这个模型的要点:
- 两端各自主动向中继建立连接,业务流量经过中继转发。中继是本架构中唯一需要公开接入的点,两端的企业网络不需要为本业务互相开放入站端口;
- 方向要分两层看:上面画的是"连接建立方向"(连接器→中继),而"业务请求方向"(A→B 或 B→A 的具体服务访问)由两端的发布与授权策略决定——这是两件事,别混在一起;
- 中继是否可信,取决于加密与授权设计(见下文信任边界一节),而不是取决于它叫"私有中继";
- NAT、防火墙与出口策略是否允许两端建立出站连接,需要按实际环境验证——架构图上的箭头不等于现实网络里的放行规则。
源站保护的两种方案
"隐藏源站"是标准的源站保护实践——Cloudflare 的官方文档把它作为 DDoS 防护的基础措施(Cloudflare:保护源站)。有两种主流做法,机制不同,不要混成一种:
方案一:反向代理入口 + 源站访问限制
维基百科对反向代理的定义:反向代理位于服务器前端,接收客户端请求后转发给内部网络中的服务器,客户端"意识不到内部网络的存在"——反向代理可以隐藏源站服务器的存在与特征。
公网入口(反向代理/中继)承担所有接入,源站侧再做两层限制:
- 只允许来自入口的连接:Cloudflare 建议在源站防火墙上只放行代理网络的 IP 地址段,阻止绕过入口的直连(Cloudflare:源站保护)。Cloudflare 同时说明:仅靠 DNS 代理隐藏地址是不够的——源站 IP 一旦因历史记录或其他泄露被得知,攻击者可以绕过代理网络直接攻击源站(Cloudflare 博客:DDoS Prevention: Protecting the Origin);
- 验证入口身份:只放行还不够——来源地址限制不能独立证明来者属于哪个企业、应用或连接器;mTLS(双向 TLS)可以增加身份验证:双方都持有证书、都需通过对方验证(Cloudflare:What is mTLS)。
运维细节同样来自官方文档:审计未代理的 DNS 记录(避免泄露源站地址)、历史上暴露过的地址考虑轮换(Cloudflare:Protect origin IP address)。
方案二:主动连接式隧道(本业务不开公网入口)
如果源站侧能运行连接器软件,可以用出站-only 的隧道:源站侧主动向中继建立连接,本业务不必依赖源站的公网入站监听(Cloudflare:Restrict external connections)。要注意边界:这是隧道能力与防火墙操作两件事——管理员可以结合实际部署关闭不再需要的公网入站规则,但隧道不会自动撤销其他服务的暴露,也不消除服务器其他服务、管理端口或上游链路的攻击面——它收敛的是本业务的公开接入点。
两种方案的对比:
| 维度 | 反向代理入口 | 主动连接式隧道 |
|---|---|---|
| 代理到源站的可达条件 | 源站可经公网或私网被入口访问;公网可达时需限制来源 | 本业务无需源站公网入站监听 |
| 部署要求 | 源站可被入口访问 | 源站可运行连接器软件 |
| 主要防护对象 | 绕过入口的直连 | 本业务的公网入站面 |
共同前提:地址隐藏不能提供访问授权;来源地址限制是一层网络访问控制,但不能独立验证具体应用、连接器或用户身份,也不能替代资源级授权。它们也不能单独保证已知公网地址的上游带宽不受攻击影响(地址被发现后仍可能被直接攻击)。
边界提醒:源站保护不等于"永不泄露"。DNS 历史记录、邮件服务器、未代理子域都可能泄露源站地址(Cloudflare 文档);把它写成"用了中继就匿名"是不成立的——匿名性不是本架构的设计目标,攻击面收敛才是。
自定义传输:选型到哪一层
"自定义传输协议"听起来极客,但工程上应该优先在标准化协议上做业务层设计,而不是从密码学开始发明。分层看你的选择:
| 层次 | 标准选项 | 适用场景 |
|---|---|---|
| 网络层组网(站点到站点) | WireGuard、IPsec/IKEv2 | 打通两个企业网络的站点级隧道 |
| 应用接入与承载 | TLS 隧道 | 为指定应用流量提供加密承载 |
| 传输层选择 | 基于 QUIC 的实现 | 需要多路复用、低连接建立延迟或连接迁移 |
各层的代表协议都有权威定义可以核对:
- WireGuard:官方定位为"运行在 Linux 内核中的第三层安全网络隧道",设计目标是比 IPsec 更简单、更易审计,握手 1-RTT,使用 Noise 协议框架与 Curve25519/ChaCha20/Poly1305 等原语;对未认证的包不保存状态、不发送响应("stealth" 设计),并有抗 DoS 的 cookie 机制(WireGuard 官方技术文档、协议论文)。IETF 的综述文档说明其"使用带外分发的预共享公钥认证对端"(RFC 8922)——适合已知对端的企业组网,不提供动态发现;
- IPsec/IKEv2:IKEv2 是互联网标准(STD 79),用于执行相互认证并建立安全关联(RFC 7296)——适合需要标准化协议栈的场景(注意 STD 79 归于 IKEv2 协议本身,不代表整个 IPsec 产品栈的认证);
- QUIC:RFC 9000 定义的多路复用安全传输——提供流式通信、低延迟连接建立与网络路径迁移(RFC 9000);它使用 TLS 1.3 握手派生密钥,包保护由 QUIC 自身承担(RFC 9001);HTTP 语义映射到 QUIC 即 HTTP/3(RFC 9114)。
"自定义"的正确位置:业务封帧(你的业务数据怎么组织成流)、服务标识(多服务怎么复用一条连接)、流控与错误处理策略——这些是应用层设计空间。密码算法、认证握手不要自己发明:用标准组件(TLS 1.3、Noise、IKEv2),你的自定义层只做调度与封装。
信任边界:四个必须回答的问题
架构图画完,安全设计才刚开始。先用一个固定的双层加密示例统一后续讨论:两端连接器分别与中继建立外层 mTLS,中继终止这两段外层连接;业务另有客户端到目标服务的内层 TLS,中继不终止内层。 在这个模型里,中继终止外层后得到的仍是内层密文。四个问题逐个回答:
- 中继终止哪层 TLS? 明文可见性按加密层判断:业务有独立内层 TLS 时,中继终止外层后仍只得到内层密文——"中继终止了 TLS"不自动等于"中继能看到业务明文";若中继终止的是唯一加密层(业务无独立内层加密),它就能看到业务明文——这时要么接受中继为可信处理方,要么为业务增加独立的内层加密。本文以下讨论统一使用上述双层模型;
- 客户端验证谁的身份? 核对项包括:可信证书链、预期的服务身份/服务器名称、有效期与相应验证配置——企业私有 CA 是一种实现选择,不是所有部署的必需条件。注意:在中继只转发内层 TLS 的模型里,业务客户端验证的是目标服务的身份,而不只是它直连的中继;
- 源站如何认证来者? 来源地址限制不能独立证明来者属于哪个企业、应用或连接器;mTLS 可以增加身份验证(Cloudflare:mTLS)。且 mTLS 解决的是"连接者是谁",不解决"它可以访问哪个资源"——后者要靠授权策略。另要注意本示例的身份边界:外层 mTLS 认证的是连接器与中继,不自动传递为目标服务的用户身份——内层客户端验证的是目标服务,业务用户身份及资源权限仍由目标服务自身的认证与授权机制处理;若需要内层客户端证书认证,应另行配置;
- 谁可以访问哪个服务? 这正是零信任的核心命题。NIST SP 800-207 的定义:不基于物理或网络位置授予隐式信任,对资源访问的身份认证与授权是在会话建立之前分别执行的功能;零信任聚焦保护资源而非网段(NIST SP 800-207)。落到本架构:中继和连接器只提供管道,每个服务的访问策略独立定义——"进了隧道就全通"是零信任的反面教材。
运维与验收清单
通道上线只是开始,运维清单建议如下(本文建议,按实际环境取舍):
- 凭证生命周期:证书与密钥的轮换周期、撤销流程、离线备份;WireGuard 的静态公钥需可信分发并与对端绑定,私钥需保密,如使用可选的对称预共享密钥则另行管理;
- 最小权限:每个连接器只发布必需的服务;授权策略按服务粒度而非按"隧道粒度";
- 监测:连接状态、容量水位(延续上一篇的容量分析:带宽、连接数、CPU 分别监测)、异常断开告警;
- 超时协调:客户端、中继、源站各层空闲超时的协调(参考上一篇的 keepalive 分析);
- 故障演练:中继故障时是否有备援路径;路由收敛与故障转移分别测试——恢复可达不保证已有会话无缝迁移;
- 访问审计:记录"谁在何时访问了什么服务";日志避免记录密码、令牌与业务敏感内容。
常见问题 FAQ
Q:用了中继隐藏源站,就等于匿名了吗?
A:不是。源站保护的目标是收敛公网攻击面,不是匿名性。DNS 历史记录、邮件基础设施、未代理子域都可能泄露源站地址(Cloudflare:Protect origin
IP)。泄露的后果分两种:若源站仍接受公网直连,地址泄露可能使访问绕过入口;若已正确限制来源,地址泄露不代表业务访问必然成功,但直接攻击流量仍可能影响上游链路(Cloudflare 博客)。
Q:双向访问必须开放两端的公网端口吗?
A:在支持相应服务发布与转发的实现中,两端可以主动连接中继,不必为本业务开放公网入站端口——主动连接式隧道(如 Cloudflare Tunnel 的出站-only 机制)就是这个思路(Cloudflare
文档)。但两个方向都要分别配置目标映射、身份认证和授权,且两端出口策略须允许这些连接;出站隧道建立成功不等于两个网络已经自动互通。
Q:中继能看到我的业务明文吗?
A:按加密层判断(与正文同一模型):若业务有独立的内层
TLS(客户端到目标服务),中继终止外层连接后仍只得到内层密文;若中继终止的是唯一加密层,它就能看到业务明文——这时要么接受中继为可信处理方,要么为业务增加独立的内层加密。
Q:mTLS 配好了,访问控制就完事了吗?
A:没有。mTLS 验证的是"连接者身份",不定义"它能访问哪些资源"。资源级授权要按零信任原则独立设计——认证在会话建立前执行、按资源粒度授权(NIST SP
800-207)。
Q:这套架构能保证不断线吗?
A:不能。连接迁移(如 QUIC 的路径迁移能力,RFC 9000)改善的是网络路径变化下的连接存活,故障切换仍需按"会话可能重建"来设计演练;链路质量、容量与超时配置同样影响稳定性(参考本系列上一篇的分析)。
总结
构建安全的私有跨国双向中转通道,本文的架构答案浓缩为四条:
- 连接模型:两端连接器主动出站连接受控中继,企业网络不为本业务开入站端口;"连接方向"与"业务请求方向"分层设计;
- 源站保护:反向代理入口 + 源站限制可达来源并验证入口身份,或用出站-only 隧道让本业务不依赖源站公网入站监听;隐藏地址是缩小攻击面,不是匿名保证,也不单独保证已知公网地址的上游带宽不受攻击影响;
- 传输选型:标准协议打底(WireGuard/IPsec 做站点组网、TLS 做承载、QUIC 做传输),"自定义"只发生在业务封帧与调度层,密码与认证用标准组件;
- 信任边界:回答清楚"中继终止哪层 TLS、客户端验证谁的身份、源站认证谁、谁能访问什么"——授权按服务粒度独立设计,中继与隧道本身不授予任何信任。
如果你的企业需要评估跨国组网与中转架构,可以了解 VoVoProxy。据其官网介绍,它提供企业级全链路网络方案,包括国内三网 BGP 中转、SOCKS5/HTTP 支持、TLS 流量混淆、独立远程电脑(RDP),以及指纹环境搭建指导和 7×24 工程师支持(以上均为 VoVoProxy 官网 宣传信息,具体能力建议以实际咨询和测试为准)。也可以通过 Telegram:@Tomhox、SafeW:@Tomhox 咨询。沟通时说明你的两端位置、需要互访的系统与合规要求,便于评估合适的架构。